

Deux certificats arriveront à expiration au printemps 2027, avec une conséquence radicale pour les machines restées en retard : elles ne pourront plus récupérer le moindre correctif. La transition passera toutefois inaperçue sur les PC régulièrement mis à jour.
Windows Update prépare sa rotation de certificats
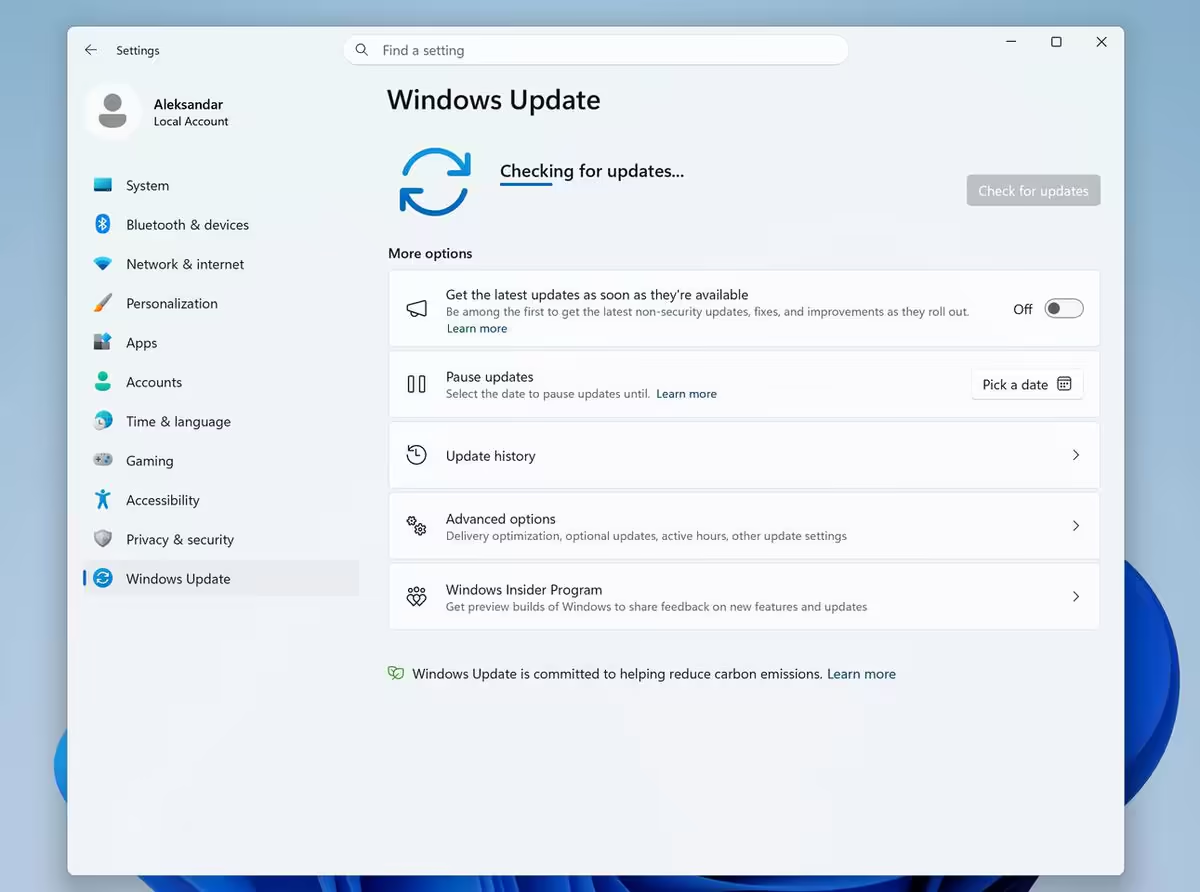
Microsoft remplace les certificats utilisés par les PC Windows pour authentifier les serveurs officiels de mise à jour. Présentée le 8 octobre, cette rotation doit intervenir avant l’expiration des certificats actuels, fixée aux 17 mai et 19 juin 2027.
Les nouveaux certificats sont distribués dans les mises à jour de sécurité mensuelles. Windows 11 25H2 et les versions ultérieures, dont la récente 26H2, ne nécessitent donc aucune intervention particulière.
Pour Windows 11 24H2, il faut avoir installé la mise à jour de sécurité de septembre 2025 ou une version plus récente. Les autres éditions encore prises en charge de Windows 11 et Windows 10 doivent recevoir une mise à jour datée de juillet 2026 ou ultérieure avant le 19 juin 2027.
Une échéance avancée pour certaines éditions professionnelles
Windows 10 Enterprise 2019 LTSC, Windows Server 2019 et Windows Server 2016 sont concernés par la première échéance, fixée au 17 mai 2027. Passé cette date, une installation dépourvue des nouveaux certificats ne pourra plus établir une connexion reconnue avec le service.
Microsoft prévient que les appareils exécutant une version non prise en charge « perdront l’accès aux services Windows Update et ne recevront donc aucune mise à jour ». La seule solution proposée consiste à migrer vers une version encore maintenue.
Windows 10 hors ESU particulièrement exposé
Chez les particuliers, le risque concerne surtout les PC sous Windows 10 qui n’ont pas rejoint le programme Extended Security Updates après la fin du support du système en octobre 2025. Ces machines n’auront vraisemblablement jamais reçu le correctif cumulatif de juillet 2026 contenant les nouveaux certificats.
La couverture ESU ayant été prolongée jusqu’au 12 octobre 2027, une inscription au programme suivie de l’installation des correctifs proposés avant juin devrait permettre d’effectuer la transition. Microsoft recommande de vérifier dans l’historique la présence d’une mise à jour cumulative de juillet 2026 ou ultérieure.
Cette opération intervient quelques mois après le lancement du renouvellement des certificats Secure Boot, dont certains doivent expirer fin juin 2026. Pour les parcs peu entretenus ou isolés, ces rotations successives transforment l’accumulation de retard en rupture complète du canal de maintenance, et non plus en simple exposition à des vulnérabilités déjà corrigées.
Source : Microsoft

