

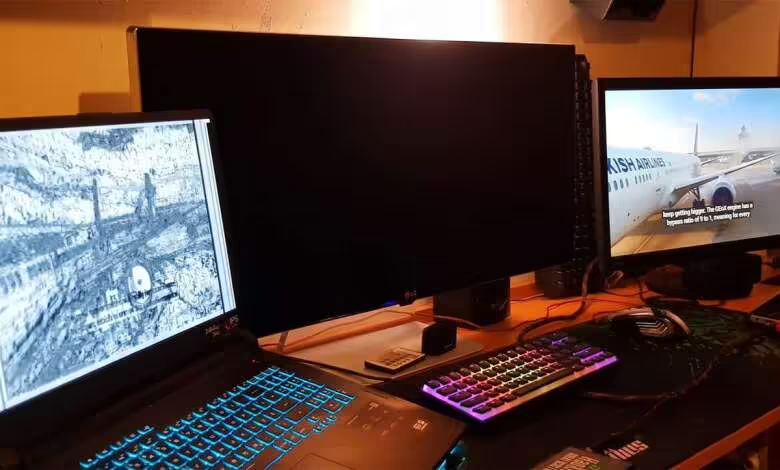
Le contenu d’un bureau peut être lu depuis l’extérieur d’une pièce, alors que l’ordinateur n’a subi aucune intrusion. Une démonstration de recherche transforme les fuites électromagnétiques d’une liaison vidéo en images lisibles, à travers les murs.
Baptisée Deep-TEMPEST, cette technique associe interception radio et apprentissage profond pour reconstituer l’affichage d’un PC à partir des émissions de son câble HDMI. Elle ne nécessite ni téléchargement, ni logiciel malveillant, ni accès au réseau, ni intervention physique sur la machine visée.
Deep-TEMPEST rend les fuites du HDMI exploitables
Le principe s’inscrit dans la continuité des attaques TEMPEST, utilisées de longue date par les services de renseignement pour intercepter les émissions électromagnétiques des équipements électroniques. Les liaisons VGA laissaient échapper des signaux relativement simples à reconstruire à l’oscilloscope. Avec le HDMI, les transmissions numériques à haute fréquence produisent, une fois captées par radio, un signal bien plus difficile à interpréter.
C’est à cette difficulté que répond le réseau de neurones présenté dans les travaux relayés par @buckberi, puis rapportés par Wccftech. Entraîné pour traiter les signaux bruts recueillis par une radio logicielle, ou SDR, le modèle réduit le bruit et reconstruit les trames de l’image à partir des variations du signal radio.
Le traitement tient compte des interférences, de l’atténuation liée au blindage du câble et de la dégradation du signal avec la distance. Le résultat décrit est un flux vidéo reconstitué en temps réel, dans lequel le texte devient lisible et les fenêtres du bureau reconnaissables, là où la capture initiale ne montre qu’une image brouillée.
Une interception qui ne passe pas par le système
Le dispositif de réception repose sur une antenne et un récepteur radio abordable, placés à l’extérieur du bureau ciblé. L’écoute étant passive, elle n’envoie aucun paquet vers le pare-feu et ne laisse pas de logiciel à détecter sur le PC. Les protections logicielles de la machine n’ont donc pas de trace d’intrusion à signaler.
Les mesures de protection citées portent sur le matériel : câbles fortement blindés, ferrites et enceintes spécialisées certifiées TEMPEST. Les moniteurs ordinaires et les câbles HDMI bon marché restent exposés à cette forme d’interception. Le compte rendu ne précise toutefois ni la portée obtenue, ni le taux d’erreur de reconstruction, deux paramètres essentiels pour apprécier les conditions pratiques d’exploitation.
Pour un poste manipulant des informations sensibles, cette démonstration rappelle que l’isolation réseau ne couvre pas toutes les voies de fuite. La liaison entre le GPU et le moniteur appartient elle aussi au périmètre de sécurité : ici, l’IA sert à rendre exploitable un signal physique qui échappe aux outils de surveillance du système.
Source : Wccftech

